O Aegis Authenticator é um app gratuito e de código aberto da Beem Development que guarda seus tokens de verificação em duas etapas em um cofre criptografado. Esta página trata da versão 3.4.3, que exige Android 6.0 ou superior e ocupa 6,6 MB. O app não tem anúncios e não custa nada. Entre os aplicativos para baixar com foco em segurança, ele é um dos que mostram o código à vista. Hospedamos o APK sem modificações, e o checksum SHA-256 está listado abaixo para você comparar com o seu download.
Por que os tokens merecem um lugar mais seguro que o autenticador padrão
Os códigos de verificação em duas etapas protegem suas contas, mas o app que os guarda vira um ponto único de falha. Se você perder o celular sem backup, pode perder o acesso a todos os serviços ligados a ele. Se deixar os códigos em um lugar que não pode inspecionar, você depende da palavra de terceiros.
O Aegis resolve as duas preocupações. O código-fonte é público no GitHub, sob a licença GPL-3.0-only, então qualquer pessoa pode ler como o cofre funciona. Ele é compatível com os algoritmos HOTP e TOTP, e o desenvolvedor afirma que qualquer serviço que funcione com o Google Authenticator também funcionará nele.
O app foi lançado em 28 de março de 2019, e a versão mais recente do nosso catálogo foi atualizada em 9 de setembro de 2026. Esse intervalo importa em uma ferramenta de segurança, porque mostra que o projeto é mantido há anos, e não foi publicado uma vez e abandonado.
Cofre criptografado, toque para revelar e tema AMOLED
Todos os tokens ficam em um único cofre. Se você definir uma senha, o cofre é criptografado, e o desenvolvedor observa que uma cópia do arquivo do cofre não pode ser lida sem essa senha. Digitar a senha a cada código cansa, por isso você pode ativar o desbloqueio biométrico quando o aparelho tem sensor de digital ou de rosto.
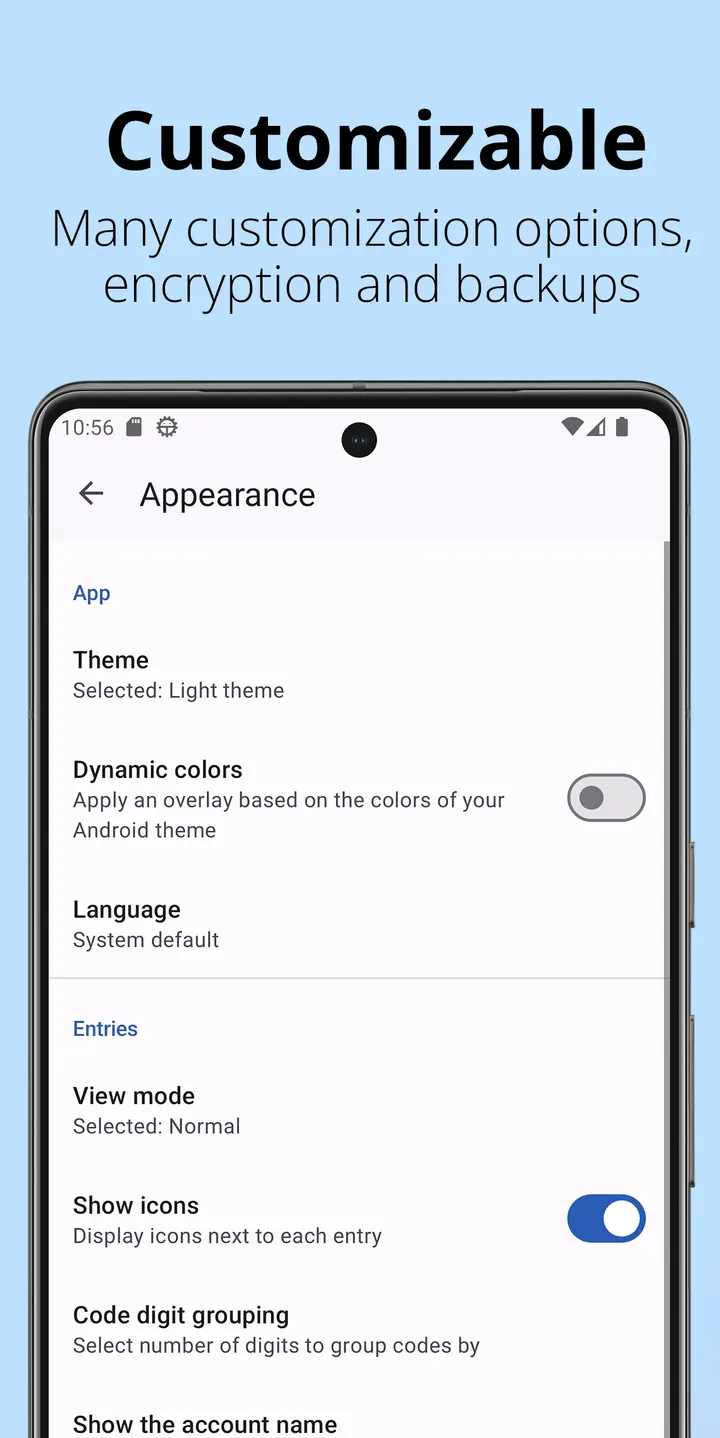
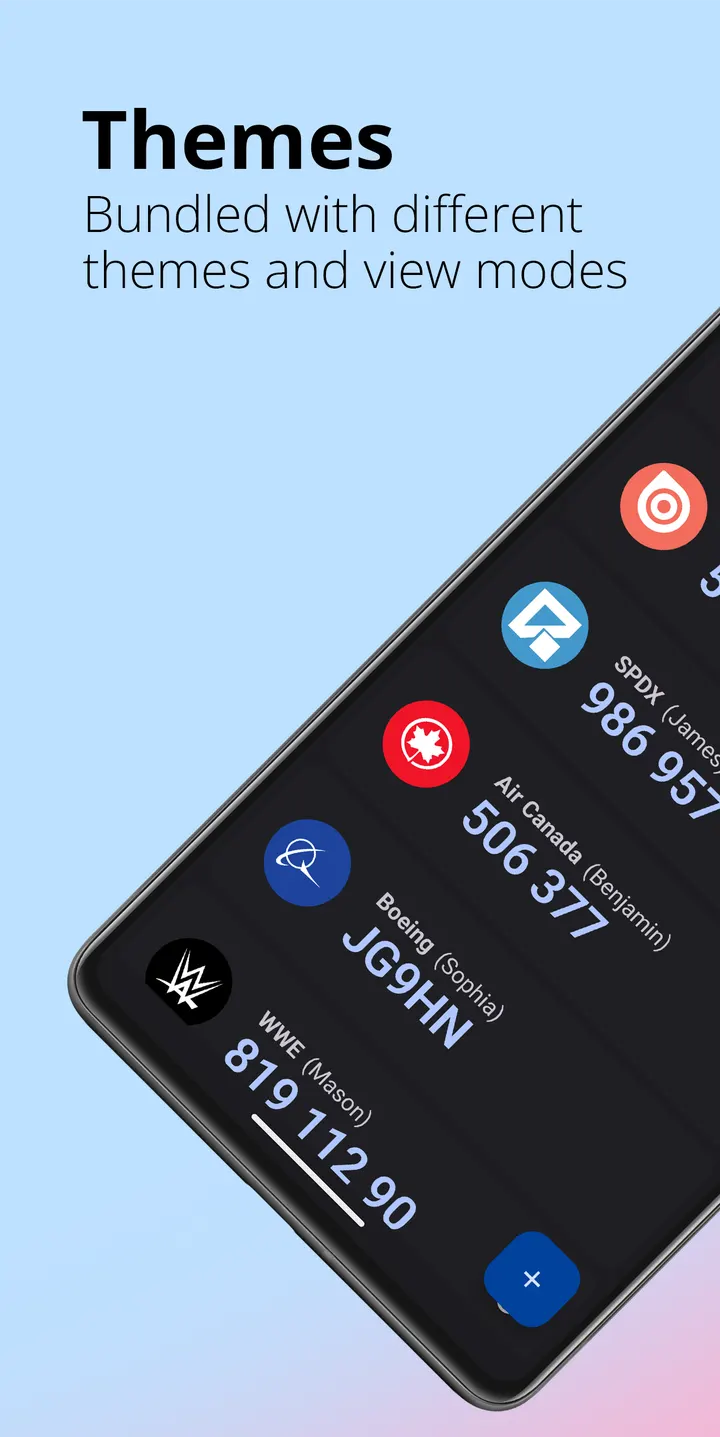
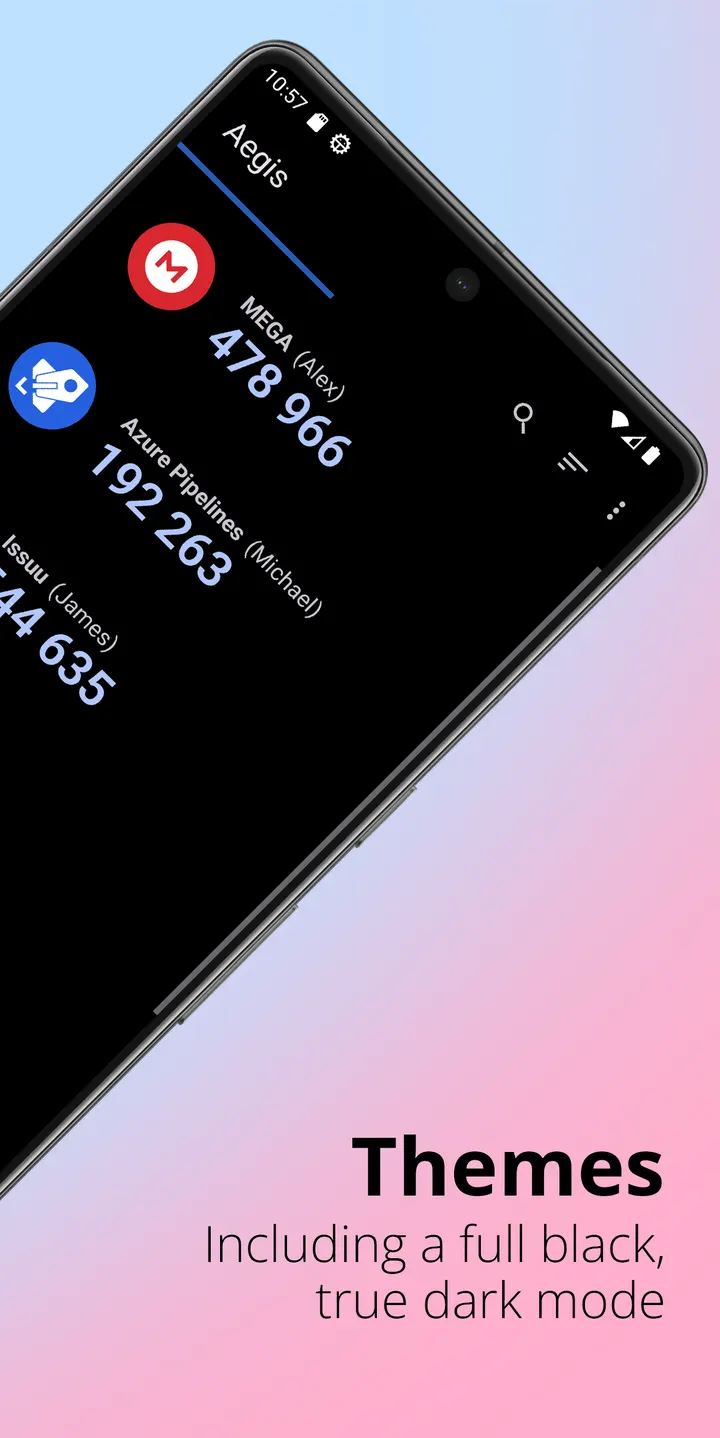
Outras proteções aparecem na lista de recursos: bloqueio de captura de tela e toque para revelar, que esconde os códigos até você decidir mostrar um. O visual segue o Material design, com temas Claro, Escuro e AMOLED.
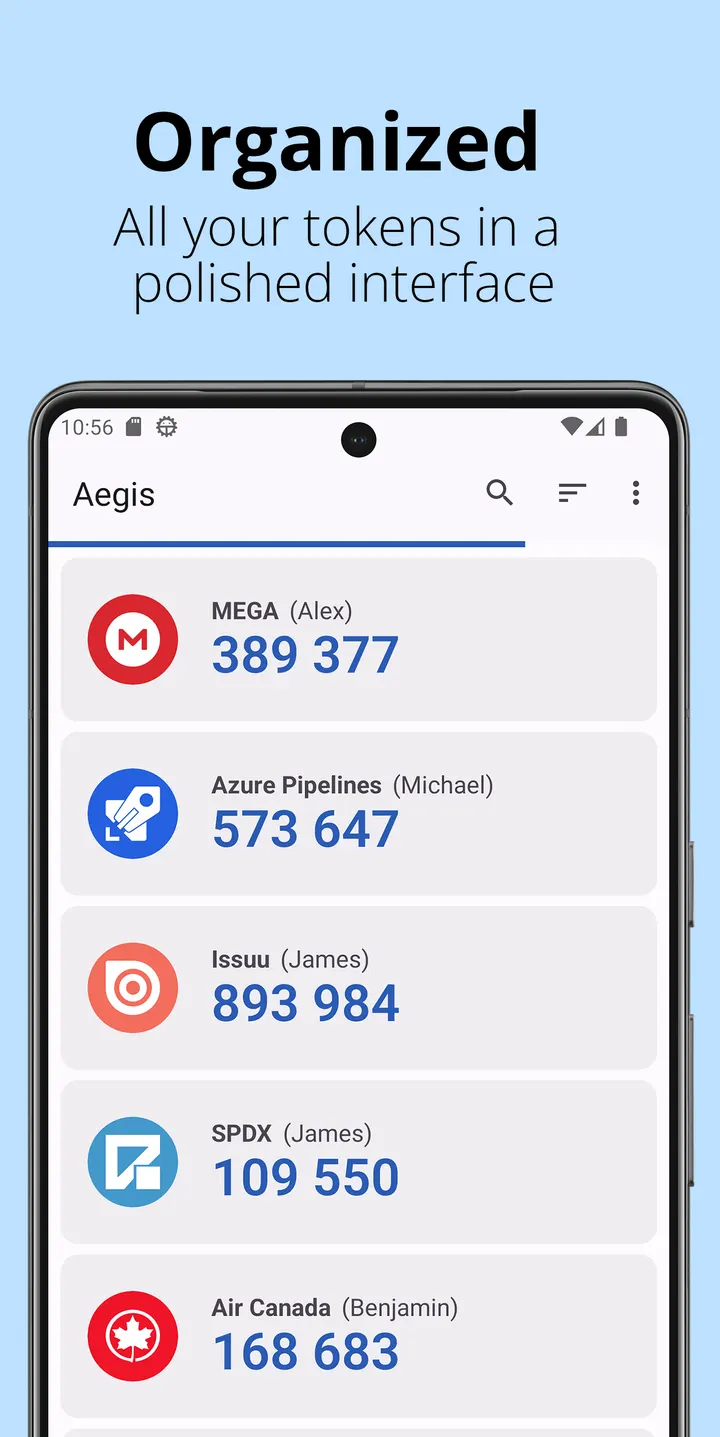
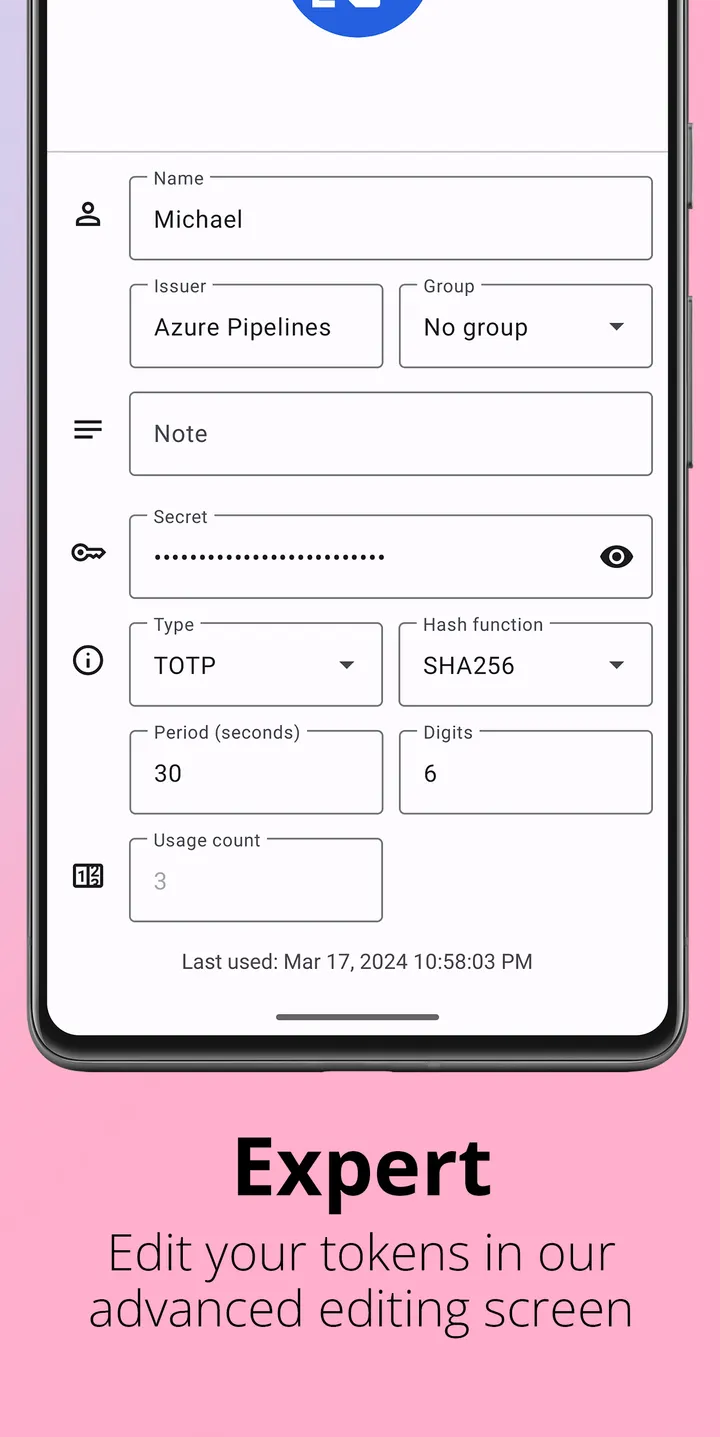
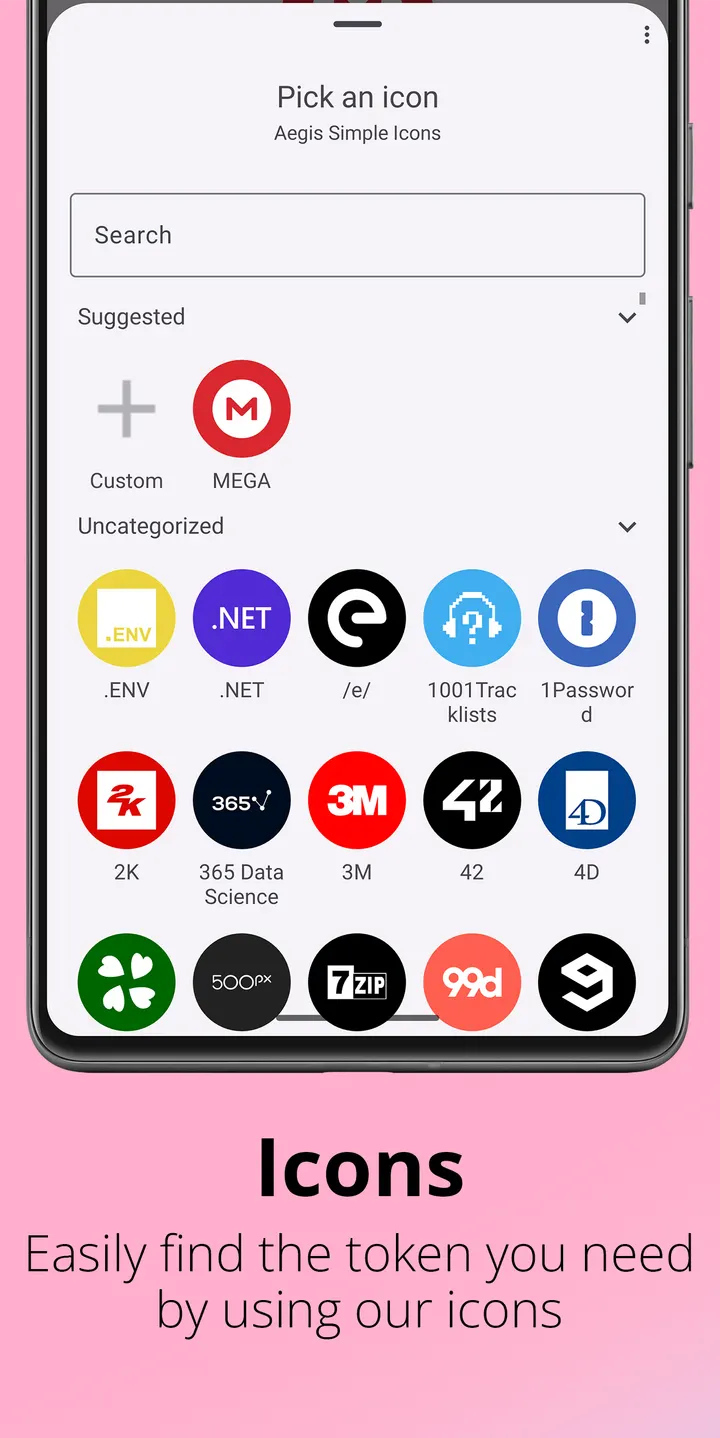
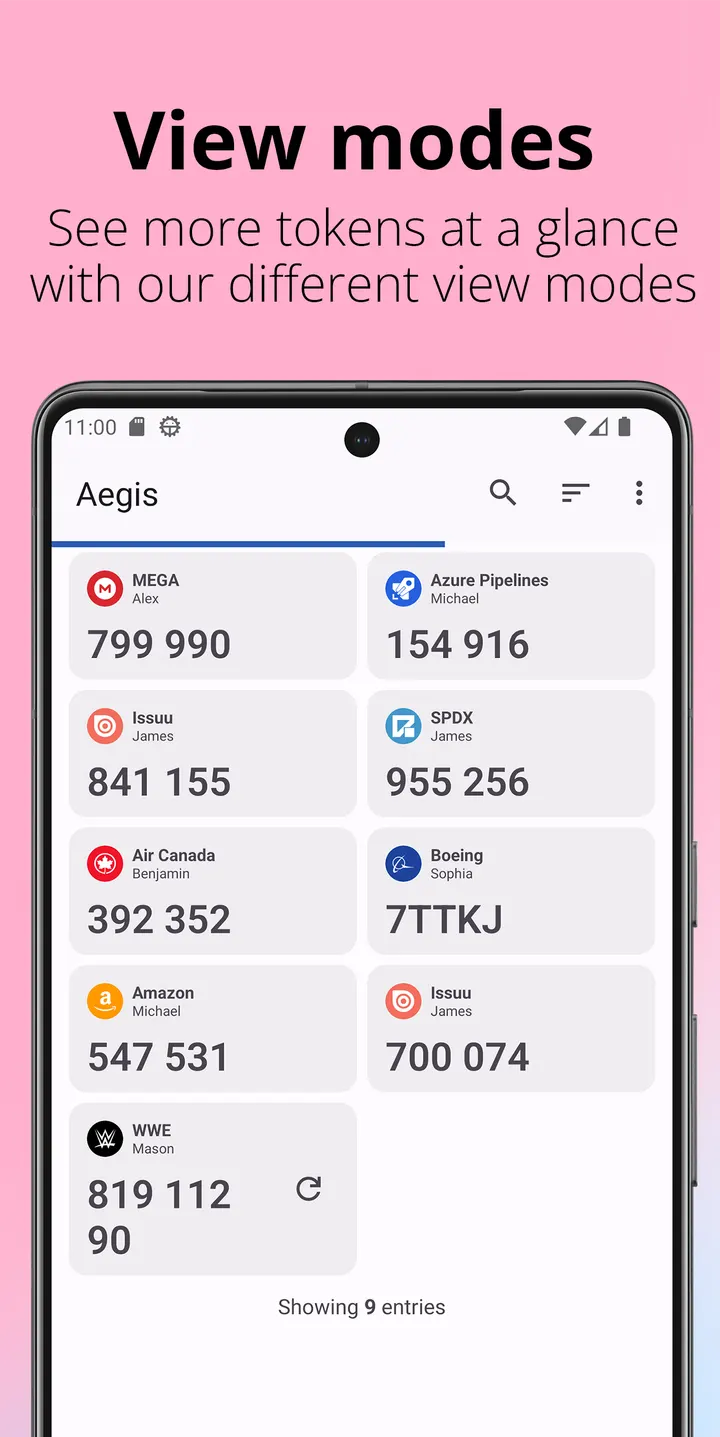
Há várias formas de adicionar entradas. Você pode escanear um QR code, escanear uma imagem dele ou digitar os dados manualmente. Para organizar, há ordenação alfabética ou personalizada, ícones personalizados ou gerados, grupos como Pessoal, Trabalho e Social, edição avançada de entradas e busca pelo nome da conta ou do emissor.
Os backups respondem ao problema do celular perdido. O Aegis pode gravar backups automáticos do cofre em um local que você escolher, inclusive em nuvem, se o provedor for compatível com o Storage Access Framework do Android, e o Nextcloud é citado como exemplo. Também há exportação manual, em texto simples ou criptografada.
Como migrar do Authy ou do Google Authenticator e o que conferir antes
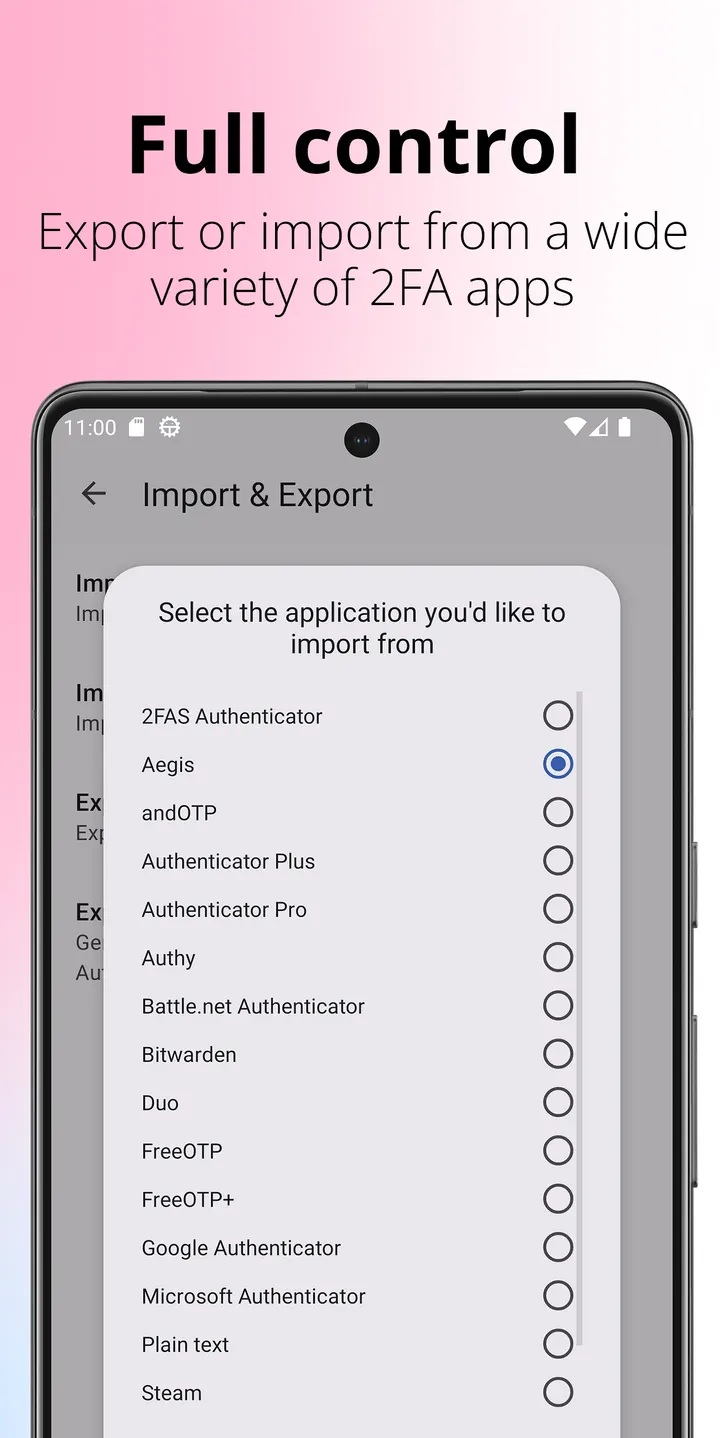
A troca de app é facilitada por uma função de importação. O desenvolvedor lista como origens 2FAS Authenticator, Authenticator Plus, Authy, andOTP, FreeOTP, FreeOTP+, Google Authenticator, Microsoft Authenticator, Steam, TOTP Authenticator e WinAuth. Apps que não têm opção de exportação exigem acesso root para que o Aegis consiga ler as entradas, o que é um obstáculo real para a maioria das pessoas.
Antes de instalar, confirme que o celular roda Android 6.0 ou superior. Defina uma senha do cofre na configuração inicial, já que o desenvolvedor recomenda uma e a criptografia depende dela. Escolha logo um local para os backups, porque o Aegis não sincroniza com a nuvem por padrão.
Tenha cuidado também com a exportação em texto simples. Ela é útil para migrar, mas o arquivo guarda todos os tokens em formato legível, então a opção criptografada é a escolha mais segura. Compare o checksum desta página com o do arquivo baixado e mantenha as entradas antigas do autenticador até confirmar que os novos códigos funcionam em cada conta.
Prós e contras de Aegis Authenticator
Prós
- Gratuito e sem anúncios
- Código aberto sob GPL-3.0-only, com o código no GitHub
- Criptografia do cofre com senha e desbloqueio biométrico opcional
- Backups automáticos e exportação manual criptografada ou em texto simples
- Importa de Authy, Google Authenticator, Microsoft Authenticator e outros apps
Contras
- Importar de apps sem opção de exportação exige acesso root
- A exportação em texto simples deixa todos os tokens legíveis no arquivo
- As mudanças recentes da versão 3.4.3 não são claras
Aegis Authenticator é seguro?
Hospedamos o APK original, sem modificações, como arquivo Tier A, com o checksum SHA-256 0eecec45de0da3ff1358004b51e2960d9178551643a6ed44f6496ea9ec999c19 para verificação. O app é publicado pela Beem Development sob a licença GPL-3.0-only, e o código-fonte é público no GitHub. O app não exibe anúncios. A proteção dos seus tokens ainda depende de definir uma senha do cofre e manter backups.
Como instalar Aegis Authenticator
- Baixe o APK pelo botão desta página e espere a conclusão.
- Se quiser confirmar que o arquivo chegou intacto, compare-o com o checksum SHA-256 exibido aqui.
- Abra o arquivo no celular e permita instalações desta fonte quando o Android pedir.
- Conclua a instalação e abra o Aegis Authenticator na lista de apps.


